March 10-12, 2010
Montreal, Canada
SDLC, simple et concret
Dans ce talk, je propose de définir une méthodologie de mise en place de la sécurité applictive dans le cycle projet.
Nous passerons en revues les différents outils et méthodes disponibles de l'OWASP pour voir comment les insérer de façon "concrete" pour améliorer sa sécurité.
Les exemples se baseront sur :
- l'utilisation du Top10
- l'utilisation de l'ASVS
- l'utilisation du CLASP
- l'utilisation du Testing Guide
- l'utilisation du code review guide
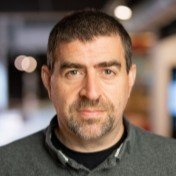
Sébastien Gioria
LECTRA
Sebastien Gioria est Responsable du DevSecOPS chez LECTRA (www.lectra.com, world leader of cutting machine for fashion and automotive). A ce titre il déploie et opère la sécurité des offres (Cloud, IOT, Desktop). Précédemment il a été consultant indépendant pour des banques, assurances, startups et aussi au sein de cabinet d'audit.
Sebastien est aussi Chapter Leader de l’OWASP (https://owasp.org/www-chapter-france/) et de la Cloud Security Alliance () pour la France.
Sponsored by

Media